
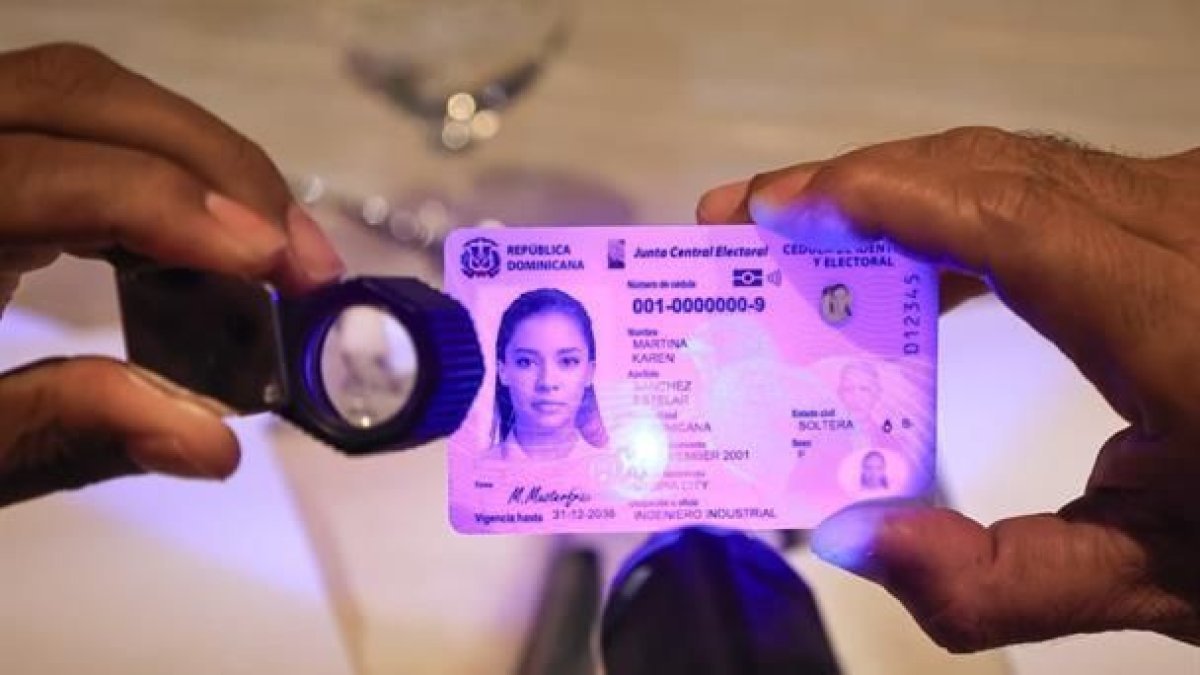
Santo Domingo.– La Junta Central Electoral (JCE) afirmó categóricamente este martes que no existe ninguna vulnerabilidad en los chips de la nueva cédula que comprometa los datos ni permita su clonación o falsificación, tras examinar los documentos de la empresa FACTOR.
La JCE dijo en un comunicado que, antes de pronunciarse, consultó al consorcio EMDOC, adjudicatario de la licitación internacional, y a expertos internacionales en criptografía y en documentos de identidad.
Sostuvo que el propio material técnico de FACTOR confirma que sus intentos de alterar los datos, romper el canal de comunicación
o falsificar la firma de la JCE fueron rechazados por la cédula. Añadió que ninguno de los escenarios de ataque que plantea se ejecutó contra un sistema real.
La JCE y EMDOC han hecho varias auditorías de seguridad desde la contratación y durante la implementación. Su contenido no se divulgará, por ser confidencial y de seguridad nacional, al igual que las medidas de seguridad de los niveles 2 y 3 (forense) del documento.
Según la JCE, los datos del ciudadano y el mecanismo que impide copiar el chip están protegidos con criptografía de curva elíptica, conforme a los estándares de la Organización de Aviación Civil Internacional (OACI) y de la Oficina Federal de Seguridad de la Información de Alemania (BSI). La clave de cada chip es única y no puede extraerse.
La institución recordó que la nueva cédula fue premiada por Reconnaissance International, de Inglaterra, como Mejor Documento de Identidad 2026 en Latinoamérica, durante el Foro High Security Printing Latín América 2026.
Certificado raíz y guía técnica
El Pleno de la JCE ordenó publicar en su portal oficial el certificado raíz de la nueva cédula y su lista de revocación. Incluirá una guía técnica para que entidades públicas y privadas validen el documento por vía electrónica.
También te puede interesar:
La JCE reiteró que la nueva cédula es un proyecto de Estado, de soberanía y seguridad nacional, y que no tiene los vicios que se le atribuyen.
Sobre el Autor